Ciberseguridad en España 2026: 3 Amenazas Digitales y Cómo Protegerse
Anúncios
Anúncios
Ciberseguridad en España 2026: 3 Amenazas Digitales Emergentes y Cómo Protegerse en el Entorno Actual
La era digital ha transformado radicalmente la sociedad española, abriendo un abanico de oportunidades sin precedentes. Sin embargo, esta hiperconectividad también ha expuesto a individuos, empresas e instituciones a un ecosistema de amenazas cibernéticas cada vez más sofisticado y persistente. A medida que nos acercamos a 2026, la ciberseguridad en España 2026 se posiciona como una prioridad nacional, enfrentando desafíos que evolucionan a la par de la tecnología.
El panorama de amenazas ya no se limita a ataques de ‘script kiddies’ o malware genérico. Ahora, estamos ante actores maliciosos altamente organizados, a menudo respaldados por estados o con fines lucrativos, que emplean inteligencia artificial (IA), automatización y técnicas de ingeniería social avanzadas. En este artículo, desglosaremos las tres amenazas digitales emergentes más críticas que perfilarán la ciberseguridad en España 2026, y proporcionaremos estrategias concretas para que tanto organizaciones como ciudadanos puedan protegerse eficazmente.
La resiliencia cibernética no es solo una cuestión tecnológica, sino también cultural y estratégica. Comprender estas amenazas y adoptar un enfoque proactivo es fundamental para salvaguardar la infraestructura crítica, la economía y la privacidad de los datos en el entorno digital español.
Anúncios
1. El Auge del Ransomware como Servicio (RaaS) y la Extorsión Múltiple
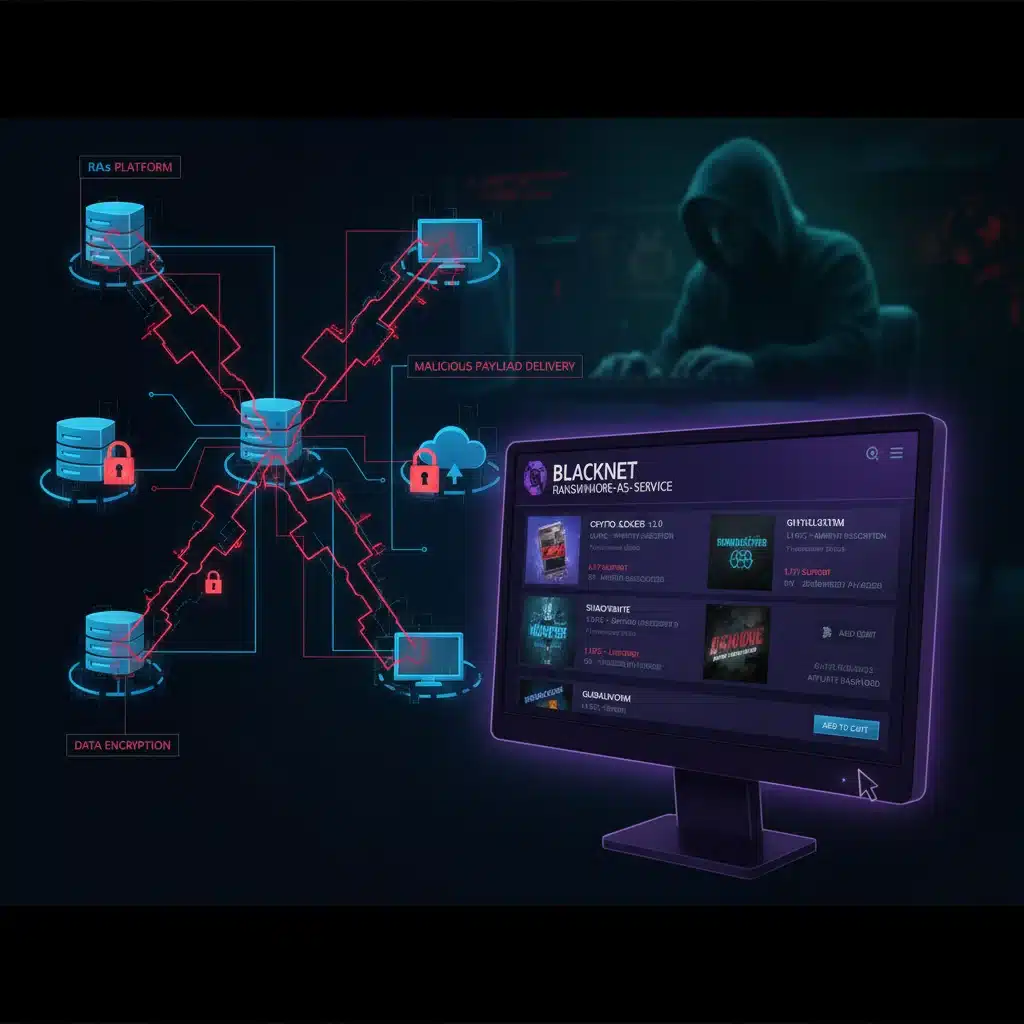
El ransomware ha sido una plaga constante en el panorama de la ciberseguridad en España durante años, pero su evolución hacia el modelo de Ransomware como Servicio (RaaS) y la extorsión múltiple lo convierte en una amenaza emergente de primer orden para 2026. El RaaS democratiza el acceso a herramientas de ataque sofisticadas, permitiendo que actores con poca habilidad técnica lancen campañas devastadoras. Esto significa un aumento exponencial en el número de ataques y en la diversidad de sus objetivos.
¿Qué es el RaaS y por qué es tan peligroso?
El RaaS funciona como un modelo de negocio en la dark web, donde los desarrolladores de ransomware ofrecen su software malicioso a ‘afiliados’ a cambio de un porcentaje de los rescates pagados. Este modelo de “franquicia” cibernética reduce la barrera de entrada para los ciberdelincuentes, lo que lleva a una proliferación de ataques. Los afiliados solo necesitan distribuir el malware y gestionar las negociaciones, mientras que el desarrollador se encarga de la infraestructura y las actualizaciones del código.
La Extorsión Múltiple: Más Allá del Cifrado
Históricamente, el ransomware se centraba en cifrar datos y exigir un rescate para su liberación. Sin embargo, la extorsión múltiple ha añadido capas de presión. Ahora, los atacantes no solo cifran los datos, sino que también los exfiltran. Si la víctima se niega a pagar el rescate por el descifrado, los ciberdelincuentes amenazan con:
- Publicar los datos robados: Especialmente sensibles en el contexto de datos personales (GDPR), secretos comerciales o información financiera.
- Atacar a los clientes o socios de la víctima: Utilizando la información robada para lanzar ataques de phishing o spear-phishing, o simplemente para dañar la reputación.
- Lanzar ataques DDoS: Para inhabilitar los servicios online de la víctima hasta que se pague el rescate.
Esta táctica aumenta drásticamente la presión sobre las víctimas, obligándolas a considerar el pago para evitar daños mayores a su reputación, cumplimiento normativo y continuidad del negocio. La ciberseguridad en España 2026 debe estar preparada para esta realidad.
Impacto Esperado en España
En España, las PYMES, las administraciones públicas y el sector sanitario son particularmente vulnerables. Las PYMES a menudo carecen de los recursos y la experiencia en ciberseguridad de las grandes corporaciones, mientras que las administraciones públicas y los hospitales manejan grandes volúmenes de datos sensibles y son objetivos atractivos debido a la criticidad de sus servicios. Un ataque de RaaS con extorsión múltiple puede paralizar servicios esenciales, generar pérdidas económicas millonarias y erosionar la confianza pública.
Estrategias de Protección contra RaaS y Extorsión Múltiple
- Copias de Seguridad Robustas y Desconectadas: Implementar una estrategia 3-2-1 de copias de seguridad: al menos tres copias de los datos, en dos formatos diferentes, y una de ellas fuera de línea (offline) o en una ubicación remota y segura (inmutable). Esto asegura que, incluso si los sistemas principales son comprometidos, los datos puedan ser restaurados.
- Gestión de Parches Rigurosa: Mantener todos los sistemas operativos, aplicaciones y software actualizados. Los atacantes de RaaS a menudo explotan vulnerabilidades conocidas para infiltrarse en las redes.
- Autenticación Multifactor (MFA): Implementar MFA en todos los accesos a sistemas críticos, cuentas de correo electrónico y servicios en la nube para añadir una capa adicional de seguridad.
- Formación Continua en Concienciación: Educar a los empleados sobre cómo identificar correos electrónicos de phishing, enlaces maliciosos y otras tácticas de ingeniería social. El factor humano sigue siendo el eslabón más débil en muchos ataques.
- Segmentación de Redes: Dividir la red en segmentos más pequeños para limitar el movimiento lateral de los atacantes en caso de una brecha.
- Planes de Respuesta a Incidentes: Desarrollar y practicar regularmente planes de respuesta a incidentes de ciberseguridad, incluyendo la comunicación con autoridades, clientes y la gestión de la reputación.
- Monitorización y Detección Avanzada: Utilizar soluciones de detección y respuesta de endpoints (EDR) y de detección y respuesta extendida (XDR) para identificar y mitigar amenazas antes de que causen daños significativos.
2. Ataques a la Cadena de Suministro de Software
La complejidad de las infraestructuras de software modernas, que dependen de múltiples componentes de terceros, ha abierto una nueva y peligrosa vía para los ciberatacantes: la cadena de suministro de software. Un ataque a la cadena de suministro no se dirige directamente a la víctima final, sino a uno de sus proveedores de software o componentes, lo que permite inyectar código malicioso en productos legítimos que luego son distribuidos a miles o millones de usuarios. La ciberseguridad en España 2026 debe priorizar la mitigación de esta amenaza difusa.
¿Cómo Funcionan los Ataques a la Cadena de Suministro?
Estos ataques pueden manifestarse de varias formas:
- Compromiso de un desarrollador: Los atacantes obtienen acceso a los sistemas de un desarrollador de software y modifican el código fuente de una aplicación o insertan malware en las actualizaciones legítimas.
- Manipulación de bibliotecas de código abierto: Inyección de código malicioso en bibliotecas de código abierto ampliamente utilizadas, que luego son incorporadas en innumerables proyectos.
- Compromiso de proveedores de hardware: Alteración de firmware o hardware antes de que llegue al cliente final.
El impacto de estos ataques es masivo porque una única brecha en un proveedor puede propagar el malware a un gran número de organizaciones y usuarios finales que confían en ese software o componente. Ejemplos como SolarWinds o Kaseya han demostrado la devastación que pueden causar, afectando a gobiernos, grandes corporaciones y PYMES por igual.
Riesgos Específicos para España
La economía española depende en gran medida de un ecosistema de PYMES y de proveedores de servicios tecnológicos que, aunque innovadores, pueden carecer de los recursos de ciberseguridad necesarios para defenderse de ataques sofisticados a la cadena de suministro. Esto crea un efecto dominó: si un proveedor de software utilizado por hospitales, bancos o infraestructuras críticas es comprometido, las consecuencias para la ciberseguridad en España 2026 podrían ser catastróficas.
Además, la digitalización de la administración pública y la creciente interconexión entre entidades públicas y privadas aumentan la superficie de ataque. Un componente vulnerable en un sistema de gestión municipal, por ejemplo, podría ser la puerta de entrada a redes más amplias.
Medidas para Fortalecer la Cadena de Suministro Digital
- Auditorías de Seguridad de Terceros: Realizar evaluaciones de seguridad exhaustivas a todos los proveedores de software y servicios críticos. Esto incluye revisar sus prácticas de ciberseguridad, políticas de gestión de vulnerabilidades y planes de respuesta a incidentes.
- Verificación de Integridad del Software: Implementar mecanismos para verificar la integridad del software antes de su despliegue. Esto puede incluir el uso de firmas digitales, hashes y análisis de código estático/dinámico.
- Modelos de Confianza Cero (Zero Trust): Adoptar un enfoque de confianza cero, donde ningún usuario, dispositivo o aplicación es confiable por defecto, incluso dentro de la red corporativa. Esto limita el movimiento lateral si un componente de la cadena de suministro está comprometido.
- Gestión de Vulnerabilidades y Parches: Mantener un inventario actualizado de todos los componentes de software y sus dependencias, y aplicar parches y actualizaciones de seguridad de manera proactiva.
- Contratos y Acuerdos de Nivel de Servicio (SLA) con Cláusulas de Seguridad: Incluir requisitos de ciberseguridad explícitos en los contratos con proveedores, estableciendo expectativas claras sobre las medidas de protección y la respuesta a incidentes.
- Sandboxing y Aislamiento: Ejecutar software de terceros en entornos aislados o en sandboxes para contener posibles amenazas y evitar que se propaguen al resto del sistema.
3. La Inteligencia Artificial Maliciosa y los Ataques Autónomos
La inteligencia artificial (IA) es una tecnología transformadora con un enorme potencial, pero también presenta un lado oscuro. A medida que la IA se vuelve más accesible y potente, su uso por parte de actores maliciosos para automatizar y escalar ciberataques se convierte en una de las amenazas más preocupantes para la ciberseguridad en España 2026.
¿Cómo se Utiliza la IA para Fines Maliciosos?
La IA maliciosa puede potenciar una variedad de ataques:
- Phishing y Spear-Phishing Avanzados: La IA puede generar correos electrónicos de phishing altamente convincentes y personalizados, adaptándose al perfil de la víctima para aumentar la tasa de éxito. Puede analizar patrones de comunicación y crear mensajes que son casi indistinguibles de los legítimos (conocido como ‘deepfake text’).
- Evasión de Detección: Los algoritmos de IA pueden aprender de los sistemas de defensa y generar malware polimórfico que se adapta para evadir la detección por antivirus y EDR tradicionales.
- Ataques de Fuerza Bruta y Descifrado de Contraseñas Mejorados: La IA puede optimizar los ataques de fuerza bruta, prediciendo contraseñas con mayor precisión basándose en patrones y datos expuestos, o incluso generar nuevas contraseñas para probar.
- Deepfakes y Fraude de Identidad: La creación de videos, audios e imágenes ‘deepfake’ realistas puede utilizarse para la suplantación de identidad en ataques de ingeniería social, extorsión o manipulación.
- Ataques Autónomos: En el futuro, podríamos ver sistemas de IA capaces de identificar vulnerabilidades, desarrollar exploits y lanzar ataques de forma autónoma, sin intervención humana constante.
La velocidad y escala con la que la IA puede operar superan con creces las capacidades humanas, lo que dificulta la detección y respuesta tradicionales.
Desafíos para la Ciberseguridad en España 2026
El principal desafío es que las defensas tradicionales basadas en firmas o reglas fijas son ineficaces contra ataques que evolucionan y se adaptan mediante IA. Se requiere una nueva generación de herramientas de ciberseguridad que también utilicen IA y aprendizaje automático para detectar anomalías, predecir amenazas y responder de forma proactiva. La brecha de talento en ciberseguridad en España también se agudizará, ya que se necesitarán expertos capaces de comprender y contrarrestar estas amenazas avanzadas.
La regulación y la ética en el uso de la IA también serán cruciales. Establecer límites y directrices para el desarrollo y despliegue de IA, tanto para fines defensivos como para prevenir su uso malicioso, será un debate central en la agenda de la ciberseguridad en España 2026.
Defensas contra la IA Maliciosa
- IA para la Ciberseguridad: Implementar soluciones de seguridad impulsadas por IA y aprendizaje automático para la detección de anomalías, análisis de comportamiento de usuarios y entidades (UEBA), y respuesta automatizada a incidentes. Estas herramientas pueden identificar patrones sutiles que los humanos o los sistemas basados en reglas pasarían por alto.
- Detección de Deepfakes: Invertir en tecnologías capaces de detectar contenido generado por IA (deepfakes) en audio, video e imágenes, especialmente en entornos donde la verificación de identidad es crítica.
- Educación sobre Ingeniería Social Avanzada: Reforzar la formación de los empleados para reconocer tácticas de ingeniería social cada vez más sofisticadas, incluyendo deepfakes de voz o video.
- Validación de Identidad Robusta: Fortalecer los procesos de validación de identidad, especialmente en transacciones sensibles, utilizando múltiples factores y métodos de verificación que sean resistentes a la suplantación por IA.
- Investigación y Desarrollo: Fomentar la investigación y el desarrollo en ciberseguridad en España para estar a la vanguardia en la lucha contra la IA maliciosa, colaborando entre el sector público, privado y la academia.
- Colaboración y Compartición de Inteligencia: Establecer canales de comunicación y compartición de inteligencia sobre amenazas basadas en IA entre organizaciones, sectores y a nivel internacional para anticipar y contrarrestar nuevos vectores de ataque.
Estrategias Transversales para Fortalecer la Ciberseguridad en España 2026
Más allá de las defensas específicas para cada amenaza, existen principios y prácticas que deben ser adoptados de manera transversal para construir una postura de ciberseguridad en España 2026 robusta y resiliente:
1. Inversión Continua en Talento y Formación
La escasez de profesionales cualificados en ciberseguridad es un problema global que afecta particularmente a España. Para 2026, será imperativo:
- Fomentar la educación en ciberseguridad: Desde la enseñanza secundaria hasta la universidad, integrando programas específicos y atractivos.
- Programas de Recualificación: Ofrecer oportunidades de formación y recualificación para profesionales de otros sectores tecnológicos.
- Cultura de Aprendizaje Continuo: Promover la actualización constante de conocimientos entre los equipos de seguridad, dado el rápido ritmo de evolución de las amenazas.
2. Marco Regulatorio Adaptativo y Colaboración Público-Privada
El marco legal debe ser lo suficientemente flexible para adaptarse a las nuevas amenazas, pero también claro en sus exigencias. Para la ciberseguridad en España 2026, esto implica:
- Revisión y Actualización de Normativas: Como la Ley de Seguridad Nacional, el Esquema Nacional de Seguridad (ENS) y regulaciones sectoriales, para abordar explícitamente las amenazas emergentes como la IA maliciosa y los ataques a la cadena de suministro.
- Fomento de la Colaboración: Establecer canales efectivos de comunicación y compartición de inteligencia entre el Centro Criptológico Nacional (CCN-CERT), INCIBE, las fuerzas y cuerpos de seguridad del Estado, y el sector privado. La información sobre amenazas debe fluir rápidamente para permitir una respuesta coordinada.
- Incentivos para la Ciberseguridad: Crear programas de incentivos para que las PYMES y el sector público inviertan en ciberseguridad, incluyendo subvenciones o desgravaciones fiscales.
3. Enfoque Proactivo y Basado en Riesgos
En lugar de reaccionar a los ataques, las organizaciones deben adoptar un enfoque proactivo:
- Evaluaciones de Riesgos Periódicas: Realizar análisis de riesgos de forma regular para identificar nuevas vulnerabilidades y amenazas, priorizando las inversiones en seguridad.
- Red Teaming y Ethical Hacking: Contratar a equipos externos para simular ataques y probar la resiliencia de los sistemas y procesos.
- Inteligencia de Amenazas (Threat Intelligence): Utilizar fuentes de inteligencia de amenazas para anticipar posibles ataques, comprender las tácticas de los adversarios y mejorar las defensas.
- Resiliencia Operativa: Desarrollar planes de continuidad de negocio y recuperación ante desastres que integren la perspectiva de ciberseguridad, asegurando que las operaciones puedan reanudarse rápidamente incluso después de un incidente grave.
4. Seguridad por Diseño y por Defecto
La seguridad no debe ser un añadido de última hora, sino una parte integral del ciclo de vida del desarrollo de software y la implementación de sistemas:
- Principios DevSecOps: Integrar la seguridad en cada etapa del desarrollo de software, desde el diseño hasta el despliegue y la operación.
- Configuraciones Seguras por Defecto: Asegurarse de que todos los sistemas y dispositivos se implementen con las configuraciones de seguridad más robustas posibles.
- Minimización de Privilegios: Otorgar a usuarios y sistemas solo los permisos necesarios para realizar sus funciones (principio de mínimo privilegio).
Conclusión: Un Futuro Resiliente para la Ciberseguridad en España 2026
El panorama de la ciberseguridad en España 2026 estará marcado por una evolución constante de las amenazas, con el Ransomware como Servicio, los ataques a la cadena de suministro de software y la inteligencia artificial maliciosa a la cabeza. La complejidad y el impacto potencial de estos vectores de ataque exigen una respuesta coordinada y multifacética.
Proteger a España en el entorno digital de 2026 no será tarea fácil, pero es una meta alcanzable con el compromiso de todos. Desde la inversión en talento y tecnología hasta la adopción de un marco regulatorio adaptativo y una cultura de seguridad proactiva, cada paso cuenta. Las empresas, las instituciones y los ciudadanos tienen un papel crucial que desempeñar en la construcción de una España digitalmente segura y resiliente.
La ciberseguridad en España 2026 no es solo una cuestión de defensa, sino una oportunidad para fomentar la innovación, la confianza y el crecimiento en la economía digital. Al comprender y prepararnos para estas amenazas emergentes, podemos asegurar que el futuro digital de España sea próspero y seguro para todos.