Ciberseguridad Nube España: Amenazas y Estrategias Esenciales
Anúncios
En el panorama empresarial actual, la migración a la nube ha dejado de ser una opción para convertirse en una necesidad imperante. Las empresas españolas, al igual que sus homólogas globales, han adoptado con entusiasmo las ventajas de escalabilidad, flexibilidad y eficiencia de costes que ofrece la computación en la nube. Sin embargo, esta transformación digital trae consigo un conjunto de desafíos críticos, siendo la ciberseguridad nube España uno de los más apremiantes.
La ciberseguridad en la nube no es simplemente una extensión de la seguridad informática tradicional; es un ecosistema complejo que requiere un enfoque especializado. Las amenazas evolucionan constantemente, y lo que hoy es una medida de protección eficaz, mañana podría ser insuficiente. Para las empresas españolas, entender las vulnerabilidades específicas y adoptar estrategias robustas es fundamental para salvaguardar sus activos digitales y mantener la confianza de sus clientes.
Anúncios
Este artículo se sumerge en las tres amenazas más comunes que acechan a la ciberseguridad nube España y, lo que es más importante, detalla siete estrategias esenciales que toda empresa debe implementar para proteger su infraestructura en la nube. Nuestro objetivo es proporcionar una guía completa y práctica que permita a las organizaciones españolas navegar con seguridad por el entorno digital.
La Revolución de la Nube y sus Implicaciones en la Seguridad para Empresas Españolas
La adopción de la nube ha redefinido la forma en que las empresas operan. Desde pequeñas y medianas empresas (PYMES) hasta grandes corporaciones, el almacenamiento de datos, las aplicaciones y los servicios se han trasladado a entornos remotos gestionados por proveedores de servicios en la nube (CSP). Esto ha impulsado la innovación, reducido la infraestructura local y facilitado el trabajo remoto y colaborativo, algo especialmente relevante en el contexto español donde la digitalización avanza a pasos agigantados.
Anúncios
Sin embargo, con cada beneficio, surge una responsabilidad. La ciberseguridad nube España se ha convertido en un pilar estratégico, no solo técnico. Un incidente de seguridad en la nube puede tener consecuencias devastadoras: pérdida de datos sensibles, interrupciones operativas, multas por incumplimiento normativo (como el RGPD, que tiene un impacto directo en España) y un daño irreparable a la reputación de la empresa. La naturaleza distribuida y compartida de la nube introduce nuevas capas de complejidad en la gestión de la seguridad, requiriendo una comprensión profunda de las responsabilidades compartidas entre el proveedor de la nube y el cliente.
Las 3 Amenazas Más Comunes para la Ciberseguridad Nube España
Aunque el panorama de amenazas es vasto y dinámico, hay tres categorías principales que representan un riesgo significativo para la ciberseguridad nube España. Comprender estas amenazas es el primer paso para desarrollar defensas efectivas.
1. Mala Configuración y Gestión de Identidades y Accesos (IAM)
Esta es, con diferencia, la causa más frecuente de brechas de seguridad en la nube. Un estudio tras otro revela que los errores humanos en la configuración de los servicios en la nube son el principal vector de ataque. Esto incluye:
- Permisos excesivos: Otorgar a usuarios o servicios más permisos de los necesarios (principio de mínimo privilegio). Un atacante que compromete una cuenta con privilegios elevados puede causar un daño masivo.
- Configuraciones predeterminadas inseguras: No cambiar las configuraciones de seguridad por defecto que suelen ser laxas para facilitar la usabilidad.
- Almacenamiento de objetos públicos: Dejar cubos de almacenamiento (como S3 de AWS o Azure Blob Storage) accesibles públicamente sin querer, exponiendo datos sensibles a cualquiera en internet.
- Gestión de identidades y accesos (IAM) deficiente: Contraseñas débiles, falta de autenticación multifactor (MFA), cuentas de servicio no supervisadas y la ausencia de políticas de rotación de credenciales. Una gestión IAM pobre es una invitación abierta para los ciberdelincuentes.
Para las empresas españolas, donde la concienciación sobre la seguridad a menudo se está desarrollando, esta amenaza es particularmente insidiosa porque no requiere de ataques sofisticados, sino de errores básicos de configuración que pueden pasar desapercibidos.
2. Phishing y Ataques de Ingeniería Social Dirigidos a Credenciales de la Nube
Los ataques de phishing siguen siendo una de las armas más eficaces en el arsenal de los ciberdelincuentes, y su objetivo se ha ampliado para incluir las credenciales de acceso a la nube. Los atacantes diseñan correos electrónicos, mensajes o sitios web falsos que imitan a proveedores de servicios en la nube o a servicios internos de la empresa, buscando engañar a los empleados para que revelen sus nombres de usuario y contraseñas.
- Phishing dirigido (Spear Phishing): Ataques altamente personalizados dirigidos a individuos específicos dentro de una organización, a menudo con acceso privilegiado a recursos en la nube.
- Compromiso de correo electrónico empresarial (BEC): Los atacantes obtienen acceso a una cuenta de correo electrónico legítima y la utilizan para lanzar más ataques o para engañar a otros empleados para que realicen acciones perjudiciales, como transferencias de dinero o la divulgación de credenciales de la nube.
- Ataques de fuerza bruta y relleno de credenciales: Aunque menos sofisticados, los atacantes intentan adivinar contraseñas o utilizan credenciales robadas de otras brechas (relleno de credenciales) para acceder a cuentas en la nube.
Una vez que los atacantes obtienen las credenciales de la nube, pueden acceder a datos confidenciales, lanzar ataques internos, exfiltrar información o desplegar malware, comprometiendo gravemente la ciberseguridad nube España de la organización.
3. API Inseguras y Vulnerabilidades en Aplicaciones en la Nube
Las Interfaces de Programación de Aplicaciones (API) son los conectores que permiten que diferentes servicios y aplicaciones en la nube se comuniquen entre sí. Son esenciales para la funcionalidad de la nube, pero también representan un punto de entrada significativo para los atacantes si no están debidamente protegidas.
- API mal configuradas o sin autenticación: Si las API no requieren una autenticación fuerte o tienen configuraciones de seguridad deficientes, pueden ser explotadas para acceder a datos o funcionalidades.
- Vulnerabilidades en el código de las aplicaciones: Las aplicaciones desplegadas en la nube pueden contener fallos de seguridad (como inyección SQL, scripting entre sitios – XSS, o deserialización insegura) que los atacantes pueden explotar para obtener acceso al entorno subyacente o a datos.
- Gestión de claves API deficiente: Las claves API son como contraseñas para las aplicaciones. Si no se gestionan de forma segura (almacenamiento en texto plano, sin rotación), pueden ser interceptadas y utilizadas por atacantes.
- Exposición de datos sensibles a través de API: Las API pueden exponer accidentalmente datos que no deberían ser accesibles, lo que lleva a fugas de información.
La creciente interconexión de servicios a través de API en el ecosistema de la nube significa que una vulnerabilidad en una sola API puede tener un efecto dominó, comprometiendo múltiples sistemas y datos, poniendo en jaque la ciberseguridad nube España de cualquier empresa.
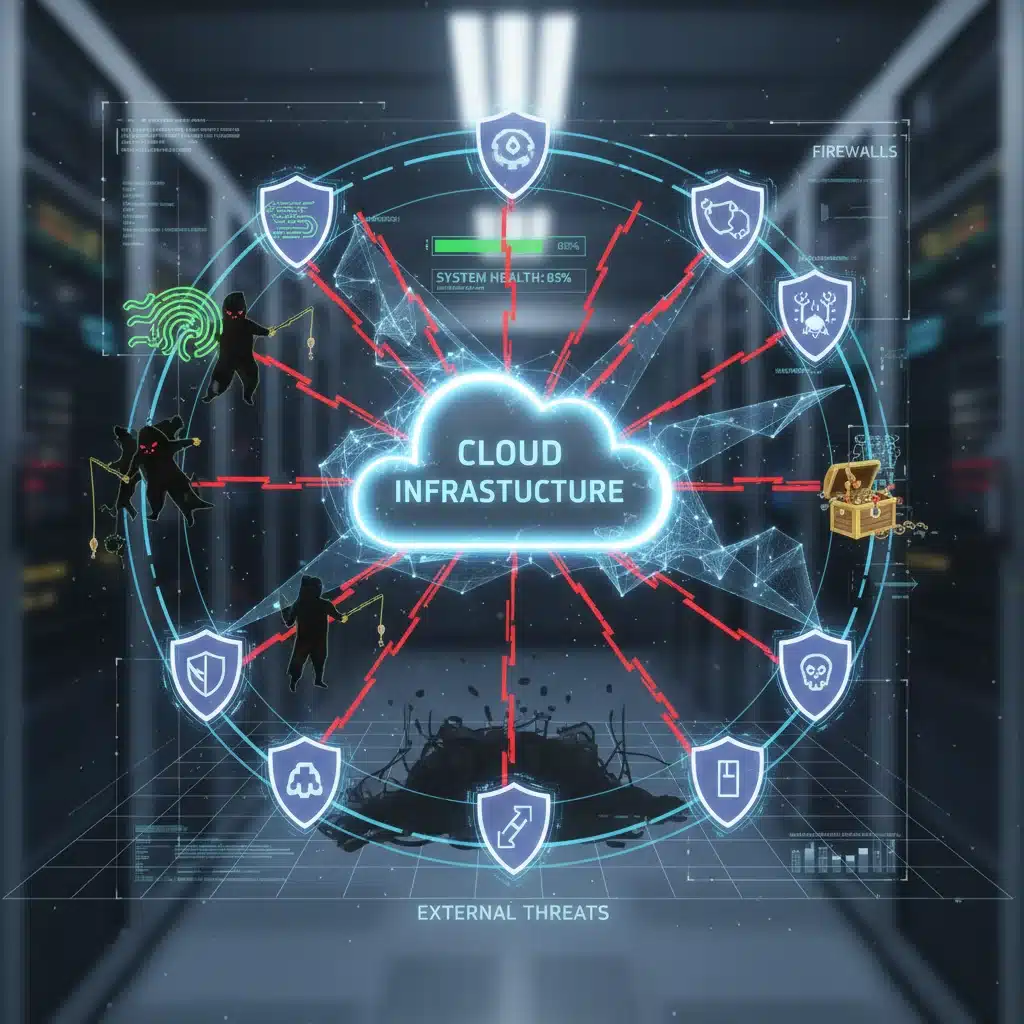
7 Estrategias Esenciales para Fortalecer la Ciberseguridad Nube España
Conociendo las amenazas, es hora de pasar a la acción. Implementar una estrategia de ciberseguridad nube España robusta requiere un enfoque multifacético que combine tecnología, procesos y concienciación. A continuación, se presentan siete estrategias clave:
1. Implementar el Principio de Mínimo Privilegio y Gestión de Identidades y Accesos (IAM) Robusta
Esta es la piedra angular de cualquier estrategia de seguridad en la nube. El principio de mínimo privilegio dicta que a cada usuario, aplicación o servicio se le deben conceder solo los permisos estrictamente necesarios para realizar sus funciones. Ni más, ni menos.
- Roles y Políticas de IAM bien definidos: Crear roles específicos con permisos granulares y aplicar políticas de acceso que restrinjan lo que cada identidad puede hacer y a qué recursos puede acceder.
- Autenticación Multifactor (MFA): Exigir MFA para todas las cuentas de usuario, especialmente para las cuentas administrativas. Esto añade una capa crítica de seguridad que hace mucho más difícil para los atacantes acceder, incluso si roban una contraseña.
- Monitoreo Continuo de IAM: Revisar regularmente los permisos y actividades de las cuentas para detectar y revocar accesos no utilizados o excesivos. Utilizar herramientas de gestión de acceso privilegiado (PAM) para supervisar y controlar las cuentas de mayor riesgo.
- Gestión Segura de Secretos: Utilizar servicios de gestión de secretos (como AWS Secrets Manager o Azure Key Vault) para almacenar y rotar de forma segura claves API, credenciales de bases de datos y otros secretos, en lugar de incrustarlos en el código o archivos de configuración.
2. Configuración Segura por Diseño y Auditorías Constantes
La seguridad debe ser una consideración desde el inicio de cualquier proyecto en la nube, no un añadido posterior. Esto significa adoptar un enfoque de "seguridad por diseño".
- Hardening de la Configuración: Asegurarse de que todos los servicios y recursos en la nube estén configurados siguiendo las mejores prácticas de seguridad de los CSP (Cloud Security Posture Management – CSPM). Esto incluye deshabilitar puertos no utilizados, configurar firewalls de red virtual y segmentar redes.
- Auditorías Automatizadas y Manuales: Utilizar herramientas de CSPM para escanear continuamente las configuraciones de la nube en busca de desviaciones de las políticas de seguridad. Complementar esto con auditorías manuales periódicas para identificar vulnerabilidades complejas.
- Gestión de la Postura de Seguridad en la Nube (CSPM): Implementar soluciones CSPM que proporcionen visibilidad, detecten configuraciones erróneas y ayuden a remediarlas automáticamente.
- Principio de "Nunca Confiar, Siempre Verificar" (Zero Trust): Adoptar un modelo de seguridad Zero Trust, donde no se confía en ningún usuario o dispositivo, ya sea dentro o fuera de la red. Todas las solicitudes de acceso deben ser autenticadas y autorizadas.
3. Protección Avanzada contra Amenazas y Detección de Intrusiones
Las defensas perimetrales ya no son suficientes en la nube. Se necesitan soluciones de seguridad que operen dentro del entorno de la nube y que puedan detectar y responder a amenazas en tiempo real.
- Firewalls de Aplicaciones Web (WAF): Proteger las aplicaciones web desplegadas en la nube de ataques comunes como inyección SQL y XSS.
- Detección y Respuesta de Endpoints (EDR) para Cargas de Trabajo: Extender la protección a las máquinas virtuales y contenedores en la nube para detectar y responder a actividades maliciosas.
- Análisis de Comportamiento de Usuarios y Entidades (UEBA): Utilizar IA y aprendizaje automático para detectar patrones de comportamiento anómalos que podrían indicar un ataque.
- Sistemas de Información y Gestión de Eventos de Seguridad (SIEM) en la Nube: Centralizar los registros de seguridad de todos los servicios en la nube para una visibilidad completa y una correlación de eventos que permita la detección temprana de amenazas.
- Plataformas de Protección de Cargas de Trabajo en la Nube (CWPP): Proporcionan protección integral para cargas de trabajo, incluyendo visibilidad, control de acceso, segmentación de red y detección de malware.
4. Cifrado de Datos en Reposo y en Tránsito
El cifrado es una defensa fundamental para proteger la confidencialidad e integridad de los datos en la nube, tanto cuando están almacenados como cuando se mueven entre servicios.
- Cifrado de Datos en Reposo: Asegurarse de que todos los datos almacenados en servicios de almacenamiento en la nube (bases de datos, cubos de objetos, discos virtuales) estén cifrados. Utilizar claves gestionadas por el cliente (CMK) cuando sea posible para un mayor control.
- Cifrado de Datos en Tránsito: Utilizar protocolos de comunicación seguros como TLS/SSL para proteger los datos mientras se mueven entre los usuarios y la nube, o entre diferentes servicios en la nube.
- Gestión de Claves de Cifrado: Implementar una gestión robusta de las claves de cifrado, utilizando servicios de gestión de claves (KMS) proporcionados por los CSP para generar, almacenar y gestionar las claves de forma segura.
5. Gestión de Vulnerabilidades y Parches
Mantener los sistemas actualizados es crucial para cerrar las puertas a los atacantes. Esto se aplica tanto a la infraestructura subyacente como a las aplicaciones desplegadas en la nube.
- Escaneo Continuo de Vulnerabilidades: Realizar escaneos regulares de vulnerabilidades en las imágenes de máquinas virtuales, contenedores y aplicaciones desplegadas en la nube.
- Gestión de Parches Automatizada: Implementar procesos automatizados para aplicar parches y actualizaciones de seguridad en los sistemas operativos y software de las cargas de trabajo en la nube.
- Evaluaciones de Seguridad Periódicas (Pentesting): Contratar a terceros para realizar pruebas de penetración en el entorno de la nube para identificar vulnerabilidades que podrían ser explotadas.
6. Plan de Recuperación ante Desastres y Continuidad del Negocio
Incluso con las mejores defensas, los incidentes de seguridad pueden ocurrir. Tener un plan sólido para recuperarse es tan importante como prevenir los ataques.
- Copias de Seguridad (Backups) Regulares y Seguras: Realizar copias de seguridad de todos los datos críticos y probar la capacidad de restauración periódicamente. Asegurarse de que las copias de seguridad estén aisladas y protegidas contra el borrado o la modificación por parte de atacantes.
- Estrategia de Recuperación ante Desastres (DR): Diseñar e implementar un plan de DR que incluya la replicación de datos y la capacidad de conmutación por error a una región o zona de disponibilidad diferente en caso de un desastre.
- Plan de Continuidad del Negocio (BCP): Desarrollar un BCP que detalle los procedimientos a seguir para mantener las operaciones críticas del negocio durante y después de un incidente de seguridad.
- Simulacros de Incidentes: Realizar ejercicios de simulación de incidentes regularmente para probar la eficacia del plan de respuesta y entrenar al personal.
7. Formación y Concienciación del Personal
El "factor humano" sigue siendo el eslabón más débil en la cadena de seguridad. Educar a los empleados es una de las inversiones más rentables en ciberseguridad nube España.
- Capacitación Regular en Ciberseguridad: Impartir formación periódica sobre las últimas amenazas, incluyendo cómo reconocer ataques de phishing, la importancia de contraseñas fuertes y MFA, y las políticas de uso aceptable de los recursos en la nube.
- Simulacros de Phishing: Realizar campañas de phishing simuladas para evaluar la preparación de los empleados e identificar áreas donde se necesita más formación.
- Cultura de Seguridad: Fomentar una cultura de seguridad en toda la organización, donde todos los empleados entiendan su papel en la protección de los datos y sistemas.
- Comunicación Clara de Políticas: Asegurarse de que las políticas de seguridad en la nube sean claras, accesibles y se comuniquen eficazmente a todo el personal.
El Papel de la Normativa en la Ciberseguridad Nube España
Para las empresas españolas, la ciberseguridad nube España no es solo una cuestión técnica, sino también legal y de cumplimiento. El Reglamento General de Protección de Datos (RGPD) de la Unión Europea establece requisitos estrictos para la protección de datos personales, y su incumplimiento puede acarrear multas sustanciales. Además, otras normativas sectoriales o nacionales, como la Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD) en España, o el Esquema Nacional de Seguridad (ENS) para el sector público y sus proveedores, añaden capas adicionales de complejidad.
Es crucial que las empresas españolas se aseguren de que sus proveedores de servicios en la nube (CSP) cumplan con estas regulaciones y que los contratos de servicio (SLAs) reflejen claramente las responsabilidades de seguridad y privacidad. La selección de un CSP que demuestre un compromiso sólido con el cumplimiento y la seguridad es un paso fundamental.
Conclusión: Un Enfoque Proactivo para la Ciberseguridad Nube España
La adopción de la nube es un viaje continuo, y la ciberseguridad nube España debe ser una prioridad constante en cada etapa. Las amenazas son reales y sofisticadas, pero con un enfoque proactivo y la implementación de las estrategias adecuadas, las empresas españolas pueden mitigar significativamente los riesgos y aprovechar al máximo el potencial de la nube de forma segura.
Invertir en tecnología, procesos y, lo más importante, en la formación del personal, no es un gasto, sino una inversión crucial en la resiliencia y el futuro de la empresa. Al abordar las malas configuraciones, protegerse contra la ingeniería social y asegurar las API, y al mismo tiempo implementar un cifrado robusto, una gestión de vulnerabilidades eficaz y planes de respuesta a incidentes, las organizaciones pueden construir una fortaleza digital en la nube que resista los embates del panorama de amenazas actual. La seguridad en la nube es una responsabilidad compartida, y solo a través de la colaboración y la vigilancia constante se puede lograr un entorno digital verdaderamente seguro para las empresas en España.