Seguridad en la Formación Digital: 7 Prácticas Esenciales en España 2026
Anúncios
Seguridad en la Formación Digital: 7 Prácticas Esenciales para Proteger tus Datos y Privacidad en Cursos Online en España en 2026
La era digital ha transformado radicalmente la educación, abriendo las puertas a un universo de conocimiento accesible desde cualquier rincón del mundo. Sin embargo, con esta transformación surge una preocupación vital: la seguridad en la formación digital. En España, como en el resto del mundo, la proliferación de cursos online ha magnificado la necesidad de proteger la información personal y académica de estudiantes y educadores. En 2026, este desafío es más pertinente que nunca, exigiendo un enfoque proactivo y multifacético.
Anúncios
La protección de datos y la privacidad no son meros requisitos técnicos; son los pilares sobre los que se construye la confianza en el ecosistema educativo digital. Un incidente de seguridad puede tener consecuencias devastadoras, desde la exposición de información sensible hasta la interrupción de procesos educativos críticos. Por ello, tanto proveedores de formación como estudiantes deben estar equipados con el conocimiento y las herramientas necesarias para navegar este entorno de forma segura.
Este artículo desglosa 7 prácticas esenciales que son fundamentales para garantizar la seguridad en la formación digital en España en el año 2026. Abordaremos desde la concienciación individual hasta la implementación de tecnologías robustas y políticas claras, proporcionando una guía integral para salvaguardar la experiencia educativa online.
Anúncios
1. Concienciación y Formación Continua en Ciberseguridad
La primera línea de defensa en la seguridad en la formación digital no son los firewalls o los sistemas de cifrado, sino las personas. Tanto estudiantes como personal docente y administrativo deben recibir formación continua y actualizada sobre las últimas amenazas de ciberseguridad y las mejores prácticas para evitarlas. En España, donde la digitalización avanza a pasos agigantados, la concienciación es clave.
¿Por qué es crucial la concienciación?
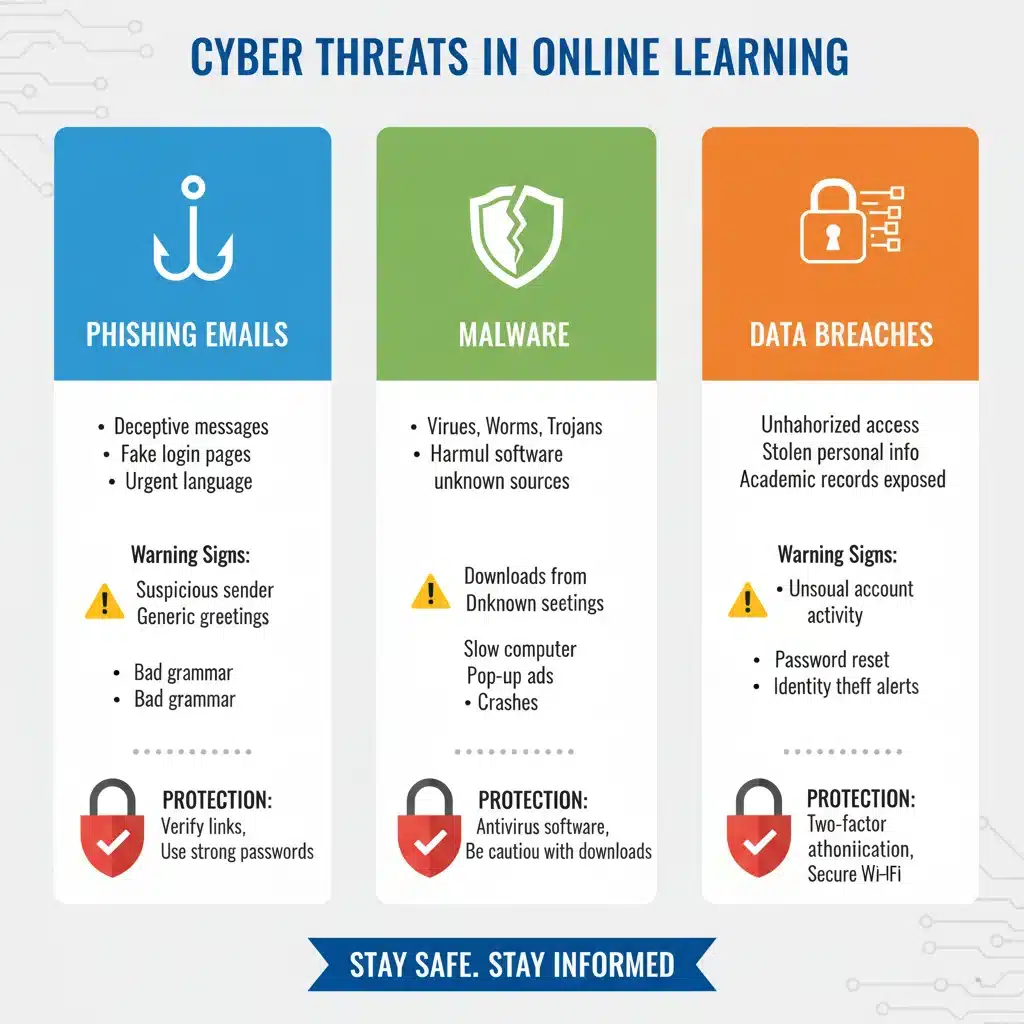
- Phishing y suplantación de identidad: Los ataques de phishing son una de las amenazas más comunes y efectivas. Los ciberdelincuentes intentan obtener credenciales de acceso o información sensible haciéndose pasar por instituciones educativas o plataformas de e-learning. Una formación adecuada enseña a identificar estos engaños.
- Malware y ransomware: Descargar software malicioso o abrir archivos adjuntos sospechosos puede comprometer no solo el dispositivo individual, sino toda la red de la institución. La concienciación ayuda a reconocer y evitar estas trampas.
- Ingeniería social: Los atacantes a menudo explotan la confianza humana para obtener información. Entender cómo funcionan estas tácticas es fundamental para no caer en ellas.
Estrategias para una formación efectiva:
Las instituciones educativas deben implementar programas de formación obligatorios que incluyan módulos interactivos, simulaciones de ataques de phishing y evaluaciones periódicas. Estos programas deben ser dinámicos, adaptándose a las nuevas amenazas que surgen constantemente. Además, es vital fomentar una cultura de la ciberseguridad donde reportar actividades sospechosas sea la norma y no la excepción.
La formación no debe ser un evento único, sino un proceso continuo que se refuerce a lo largo del tiempo. Seminarios web, boletines informativos y campañas de sensibilización pueden mantener a la comunidad educativa alerta y preparada frente a los riesgos emergentes en el ámbito de la seguridad en la formación digital.
2. Implementación de Autenticación Multifactor (MFA)
Una de las medidas más efectivas para fortalecer la seguridad en la formación digital es la implementación de la Autenticación Multifactor (MFA). Esta tecnología añade una capa adicional de seguridad más allá de la simple contraseña, haciendo mucho más difícil para los atacantes acceder a las cuentas de los usuarios, incluso si logran robar sus credenciales.
¿Cómo funciona la MFA?
La MFA requiere que los usuarios verifiquen su identidad utilizando al menos dos de los siguientes factores:
- Algo que sabes: Una contraseña o PIN.
- Algo que tienes: Un teléfono móvil (para códigos SMS o aplicaciones de autenticación), un token de hardware o una llave de seguridad.
- Algo que eres: Una característica biométrica, como una huella dactilar o reconocimiento facial.
En el contexto de la formación online, esto significa que, además de su contraseña, un estudiante o profesor podría necesitar introducir un código enviado a su teléfono, escanear su huella dactilar o confirmar su identidad a través de una aplicación. Esto reduce drásticamente el riesgo de acceso no autorizado.
Beneficios de la MFA para la formación digital:
- Protección mejorada: Incluso si una contraseña se ve comprometida, el atacante no podrá acceder sin el segundo factor.
- Cumplimiento normativo: Muchas regulaciones de protección de datos, como el RGPD en España, recomiendan o exigen medidas de seguridad robustas, y la MFA es una de ellas.
- Reducción de incidentes: La implementación de MFA ha demostrado reducir significativamente la tasa de éxito de los ataques de compromiso de cuentas.
Las plataformas de e-learning y las instituciones deben hacer que la MFA sea una opción (o incluso un requisito) para todos los usuarios, educándolos sobre su importancia y facilitando su configuración. Esto es un paso crucial para la seguridad en la formación digital en 2026.
3. Gestión Segura de Contraseñas y Políticas de Acceso
Aunque la MFA añade una capa extra, las contraseñas siguen siendo un componente fundamental de la seguridad en la formación digital. Una gestión deficiente de contraseñas es una vulnerabilidad común que los ciberdelincuentes explotan. Establecer políticas de contraseñas robustas y educar a los usuarios sobre su importancia es esencial.
Elementos de una política de contraseñas efectiva:
- Complejidad: Las contraseñas deben ser largas (más de 12 caracteres), incluir una combinación de letras mayúsculas y minúsculas, números y símbolos.
- Unicidad: Los usuarios nunca deben reutilizar contraseñas en diferentes servicios, especialmente en aquellos relacionados con la educación.
- Cambio periódico: Aunque debatido, un cambio regular de contraseñas puede añadir una capa de seguridad, especialmente si se sospecha de alguna brecha.
- Almacenamiento seguro: Nunca se deben almacenar contraseñas en lugares no cifrados o compartirlas. El uso de gestores de contraseñas es altamente recomendable.
Políticas de acceso basadas en el principio de mínimo privilegio:
Además de las contraseñas, las instituciones deben implementar políticas de acceso que sigan el principio de mínimo privilegio. Esto significa que los usuarios (estudiantes, profesores, administradores) solo deben tener acceso a los recursos y datos estrictamente necesarios para realizar sus funciones. Por ejemplo, un estudiante no necesita acceso a los registros académicos de otros estudiantes, ni un profesor a la información financiera de la institución.
La revisión periódica de los permisos de acceso es vital para asegurar que estos se mantengan actualizados y que no haya cuentas con privilegios excesivos o sin uso. Esta gestión granular es un pilar de la seguridad en la formación digital, previniendo que una brecha en una cuenta de bajo nivel se convierta en un compromiso total del sistema.
4. Cifrado de Datos en Tránsito y en Reposo
El cifrado es una herramienta indispensable para garantizar la confidencialidad de la información en el entorno de la seguridad en la formación digital. En 2026, cualquier plataforma o sistema que maneje datos educativos debe asegurar que estos estén cifrados tanto cuando se transmiten (en tránsito) como cuando se almacenan (en reposo).
Cifrado en tránsito (HTTPS/TLS):
Cuando los estudiantes acceden a una plataforma de e-learning, envían sus credenciales, suben tareas o participan en foros, estos datos viajan a través de la red. Es fundamental que esta comunicación esté protegida mediante protocolos como HTTPS (Hypertext Transfer Protocol Secure), que utiliza TLS (Transport Layer Security) para cifrar la información. Esto evita que terceros intercepten y lean los datos.
Los proveedores de cursos online en España deben asegurarse de que todos sus dominios y subdominios utilicen certificados SSL/TLS válidos y actualizados. Los estudiantes, por su parte, deben aprender a verificar que la conexión es segura (buscando el candado en la barra de direcciones del navegador) antes de introducir cualquier información sensible.
Cifrado en reposo:
Los datos almacenados en servidores, bases de datos o dispositivos de almacenamiento (como discos duros de ordenadores portátiles o unidades USB) también deben estar cifrados. Esto incluye calificaciones, historiales académicos, datos personales de estudiantes y cualquier otra información sensible. Si un servidor es comprometido o un dispositivo es robado, el cifrado en reposo asegura que los datos sean ilegibles para personas no autorizadas.
Las instituciones deben emplear soluciones de cifrado de disco completo para servidores y estaciones de trabajo, así como cifrado a nivel de base de datos para la información más crítica. Esta práctica es fundamental para el cumplimiento del RGPD y para mantener la confianza en la seguridad en la formación digital.
5. Actualizaciones y Parches de Seguridad Constantes
El software y los sistemas operativos son el blanco constante de vulnerabilidades que los ciberdelincuentes buscan explotar. Mantener todos los sistemas, aplicaciones y plataformas de e-learning actualizados con los últimos parches de seguridad es una práctica no negociable para la seguridad en la formación digital.
¿Por qué son tan importantes las actualizaciones?
- Corrección de vulnerabilidades: Los desarrolladores de software lanzan parches para corregir fallos de seguridad descubiertos. No aplicar estas actualizaciones deja una puerta abierta a los ataques.
- Mejora de la funcionalidad: Además de la seguridad, las actualizaciones a menudo traen mejoras de rendimiento y nuevas características que optimizan la experiencia de aprendizaje.
- Cumplimiento normativo: Muchas normativas de seguridad exigen que los sistemas estén debidamente actualizados para proteger la información.
Áreas clave para actualizaciones:
- Sistemas operativos: Windows, macOS, Linux, Android, iOS.
- Navegadores web: Chrome, Firefox, Edge, Safari.
- Software de productividad: Suites ofimáticas, herramientas de colaboración.
- Plataformas de e-learning: Moodle, Canvas, Blackboard, etc.
- Plugins y extensiones: Cualquier complemento utilizado en las plataformas educativas.
Las instituciones deben establecer un proceso riguroso para la gestión de parches, incluyendo pruebas antes de la implementación en producción. Los estudiantes, por su parte, deben asegurarse de que sus propios dispositivos (ordenadores, tablets, smartphones) estén siempre actualizados. Ignorar las actualizaciones es invitar a los problemas de seguridad en la formación digital.
6. Respaldo y Recuperación de Datos (Backup y Disaster Recovery)
Por muy robustas que sean las medidas de seguridad, ningún sistema es infalible. Los incidentes (desde fallos de hardware hasta ataques de ransomware o errores humanos) pueden ocurrir. Por ello, contar con una estrategia sólida de respaldo y recuperación de datos es fundamental para la resiliencia y la seguridad en la formación digital.
Estrategia 3-2-1 de respaldo:
Una buena práctica es seguir la regla 3-2-1:
- 3 copias de tus datos: La original y dos copias de seguridad.
- 2 tipos de medios diferentes: Por ejemplo, un disco duro interno y uno externo, o almacenamiento en la nube.
- 1 copia fuera del sitio: Al menos una de las copias de seguridad debe estar almacenada en una ubicación física diferente para protegerse contra desastres locales como incendios o inundaciones.
Planes de recuperación ante desastres (DRP):
Un DRP es un conjunto de procedimientos documentados para recuperar y restaurar la infraestructura tecnológica y los datos después de un desastre. Para la seguridad en la formación digital, esto significa:
- Definir RTO (Recovery Time Objective): El tiempo máximo aceptable para que los sistemas de e-learning y los datos estén nuevamente operativos.
- Definir RPO (Recovery Point Objective): La cantidad máxima de datos que se puede permitir perder (es decir, la antigüedad máxima de los datos recuperados).
- Pruebas regulares: Los DRP deben ser probados y actualizados periódicamente para asegurar su efectividad.
La capacidad de recuperar rápidamente los datos y restaurar los servicios educativos después de un incidente es vital para minimizar la interrupción del aprendizaje y mantener la confianza de la comunidad educativa. Sin un plan de respaldo y recuperación robusto, toda la inversión en seguridad en la formación digital podría ser en vano.
7. Auditorías de Seguridad y Evaluaciones de Vulnerabilidad Periódicas
Finalmente, para asegurar una seguridad en la formación digital efectiva y duradera, las instituciones deben realizar auditorías de seguridad y evaluaciones de vulnerabilidad de manera periódica. Estas prácticas permiten identificar debilidades antes de que sean explotadas por atacantes.
Auditorías de seguridad:
Una auditoría de seguridad es un examen sistemático de la infraestructura de TI, los sistemas de información, las políticas y los procedimientos de una organización para determinar si cumplen con los requisitos de seguridad establecidos. En el contexto de la formación digital, esto implicaría revisar:
- Las configuraciones de seguridad de las plataformas de e-learning.
- Las políticas de acceso y gestión de usuarios.
- La implementación de medidas de cifrado.
- El cumplimiento del RGPD y otras regulaciones relevantes.
- Los procesos de respuesta a incidentes.
Estas auditorías deben ser realizadas por expertos independientes para garantizar una evaluación objetiva y exhaustiva.
Evaluaciones de vulnerabilidad y pruebas de penetración (pentesting):
Las evaluaciones de vulnerabilidad son escaneos automatizados o manuales que buscan debilidades conocidas en sistemas y aplicaciones. Las pruebas de penetración van un paso más allá: son simulaciones de ataques reales llevadas a cabo por ‘hackers éticos’ para encontrar y explotar vulnerabilidades de forma controlada. El objetivo es descubrir cómo un atacante real podría comprometer el sistema y qué datos podría obtener.
Ambas prácticas son cruciales para la seguridad en la formación digital porque permiten a las instituciones identificar y corregir proactivamente las brechas de seguridad antes de que sean descubiertas por actores maliciosos. En España, dada la creciente sofisticación de los ciberataques, estas evaluaciones no son un lujo, sino una necesidad.
Los resultados de estas auditorías y pruebas deben utilizarse para mejorar continuamente la postura de seguridad, priorizando la remediación de las vulnerabilidades más críticas. La seguridad en la formación digital es un proceso iterativo de mejora continua, no un estado fijo.
Conclusión: Un Enfoque Integral para la Seguridad en la Formación Digital en España 2026
La seguridad en la formación digital es un desafío complejo pero manejable que requiere un enfoque integral y colaborativo. En España, de cara a 2026, la protección de datos y la privacidad en los cursos online no es solo una responsabilidad de los proveedores de formación, sino de toda la comunidad educativa.
Desde la concienciación y formación continua de los usuarios hasta la implementación de tecnologías avanzadas como la MFA y el cifrado, pasando por políticas de acceso estrictas, actualizaciones constantes, planes de respaldo robustos y auditorías periódicas, cada una de estas 7 prácticas esenciales juega un papel crucial. Ignorar cualquiera de ellas es dejar una puerta abierta a posibles riesgos que pueden comprometer la integridad y la confianza del sistema educativo digital.
Al adoptar estas prácticas, las instituciones educativas españolas no solo cumplirán con las regulaciones vigentes y futuras, sino que también construirán un entorno de aprendizaje online más seguro, resiliente y confiable para todos. La inversión en seguridad en la formación digital es una inversión en el futuro de la educación y en la protección de la próxima generación de profesionales y ciudadanos digitales.
La educación digital ha llegado para quedarse, y con ella, la necesidad imperante de asegurar que el viaje del conocimiento se realice en un entorno protegido. Es hora de que todos los actores involucrados asuman su papel en la construcción de un ciberespacio educativo seguro y próspero en España.